Control d’accés
Weblate comes with a fine-grained privilege system to assign user permissions for the whole instance with predefined roles, or by assigning one or more groups of permissions to users for everything, or individual projects, components, glossaries, and so on.
Control d’accés del projecte
Nota
Els projectes que executen el pla Libre gratuït a Hosted Weblate sempre són Públics. Podeu canviar al pla de pagament si voleu restringir l’accés al vostre projecte.
Limiteu l’accés dels usuaris a projectes individuals seleccionant una configuració diferent de Control d’accés. Les opcions disponibles són:
- Públic
Visible per a tothom.
Qualsevol usuari autenticat hi pot col·laborar.
Pot ser que el repositori del sistema de control de versions sigui visible per a tothom.
Trieu-ho per a projectes de codi obert o quan la vostra instància de Weblate sigui privada o tancada.
- Protegit
Visible per a tothom.
Només els usuaris seleccionats hi poden col·laborar.
Només els usuaris seleccionats poden accedir al repositori del sistema de control de versions.
Tria aquesta opció per obtenir visibilitat, però encara tens control sobre qui pot contribuir.
- Privat
Visible només per als usuaris seleccionats.
Només els usuaris seleccionats hi poden col·laborar.
Només els usuaris seleccionats poden accedir al repositori del sistema de control de versions.
Trieu aquesta opció per a projectes que no s’han d’exposar públicament en absolut.
- Personalitzat
Visible només per als usuaris seleccionats.
Només els usuaris seleccionats hi poden col·laborar.
Només els usuaris seleccionats poden accedir al repositori del sistema de control de versions.
No disponible al lloc web allotjat.
Haureu de configurar tots els permisos utilitzant Site-wide access control.
Trieu-ho a la vostra pròpia instància de Weblate si voleu definir l’accés d’una manera específica i finament personalitzable.
Control d’accés es pot canviar a la pestanya Accés de la configuració (Operacions ↓ Configuració) de cada projecte respectiu.
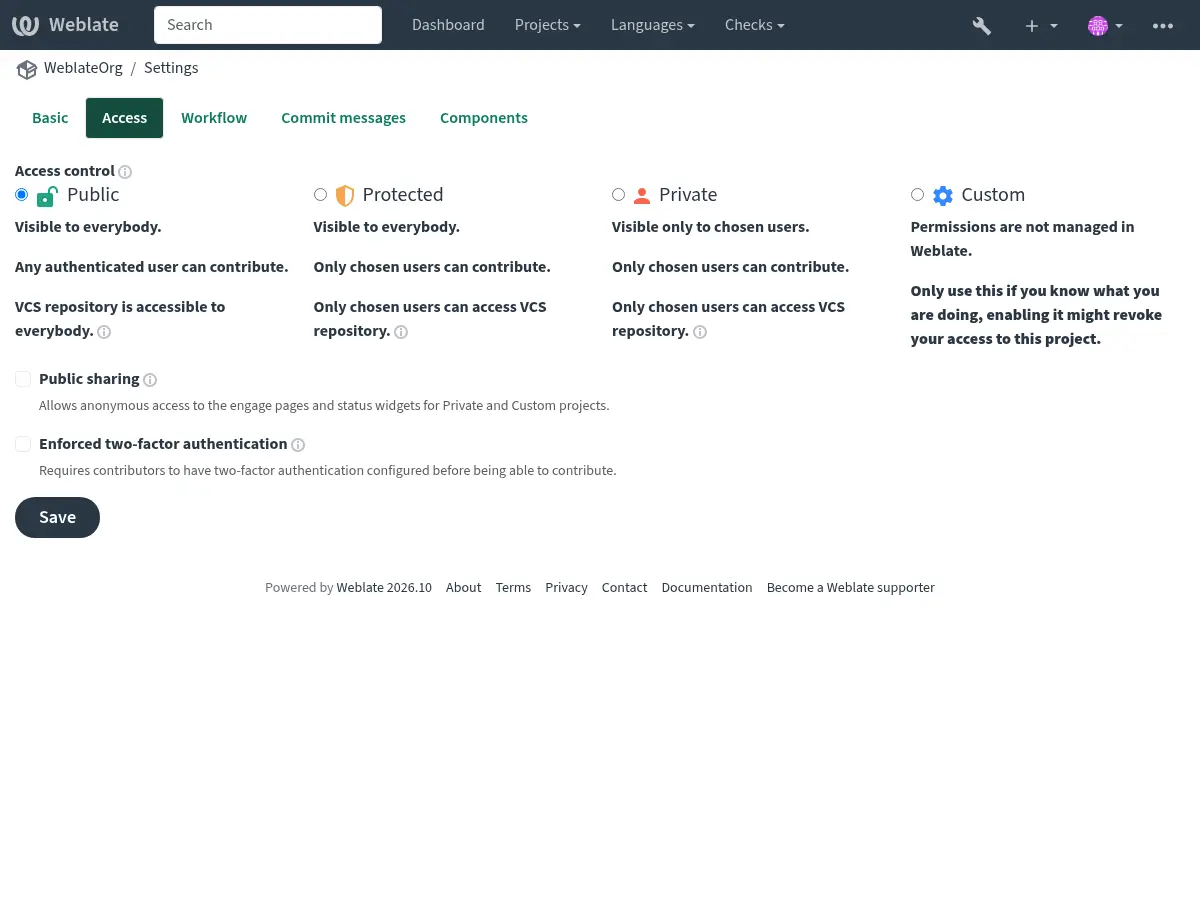
El valor predeterminat també es pot canviar configurant DEFAULT_ACCESS_CONTROL.
Private and Custom projects can make their Public sharing engage pages and status widgets anonymously accessible without making the rest of the project public. Public sharing is disabled by default for these projects.
Nota
Aggregate statistics include Private projects and restricted components, including in site-wide, language, and workspace summaries. Object listings, names, and actions in the web interface and API remain permission-filtered, so these aggregates do not grant access to the underlying projects or components.
Nota
Generic incoming notification hooks are an explicit compatibility exception to identifier confidentiality. When supplied with a matching repository URL, their diagnostic response includes match counts and, when an update is scheduled, the project/component slug and API URL. This also applies to Private projects and restricted components, except components managed through an authenticated integration. The API URL does not bypass access control, and no project content or credentials are included. See Matching webhook targets.
Nota
Els administradors d’instàncies poden modificar els conjunts de permisos predeterminats disponibles per als usuaris en projectes «Públic», «Protegit» i «Privat» mitjançant configuració personalitzada.
Vegeu també
Workspace access control
Els equips de l’àmbit de treball estan documentats a Workspace access control.
Managing per-project access control
Per a projectes «públics», «protegits» i «privats»:
Granting users Manage project access (see List of privileges) allows them to assign other users in Public, Protected and Private (but not Custom) projects via adding them to teams.
When enabling a project feature requires a built-in team name already used by a custom team, the custom team receives a numeric suffix. Its memberships and permissions are preserved, and the settings page reports the rename.
Existing teams with duplicate names can still be edited without changing their names. Saving the project settings repairs duplicate names: a built-in team keeps its name, and additional teams receive numeric suffixes. Additional built-in teams become editable custom teams. Memberships and permissions are preserved, and the settings page reports the renames.
Aquests són els equips predeterminats proporcionats amb Weblate; Els equips poden ser afegits o modificats per usuaris amb privilegis suficients:
- Administration
All available permissions for the project.
- Review
Approve translations in a review.
Disponible només si revisió del flux de treball està activat.
Només per a projectes «Protegits» i «Privats»:
- Translate
Tradueix el projecte i puja les traduccions fetes fora de línia.
- Sources
Editeu les cadenes d’origen (si es permet a la configuració del projecte) i la informació de la cadena d’origen.
- Languages
Manage translated languages (add or remove translations).
- Glossary
Manage glossary (add, remove, and upload entries).
- Memory
Manage translation memory.
- Screenshots
Manage screenshots (add, remove, and associate them to source strings).
- Automatic translation
Pot fer servir les traduccions automatitzades.
- «VCS».
Manage VCS and access the exported repository.
- Billing
Access billing info and settings (see Facturació).
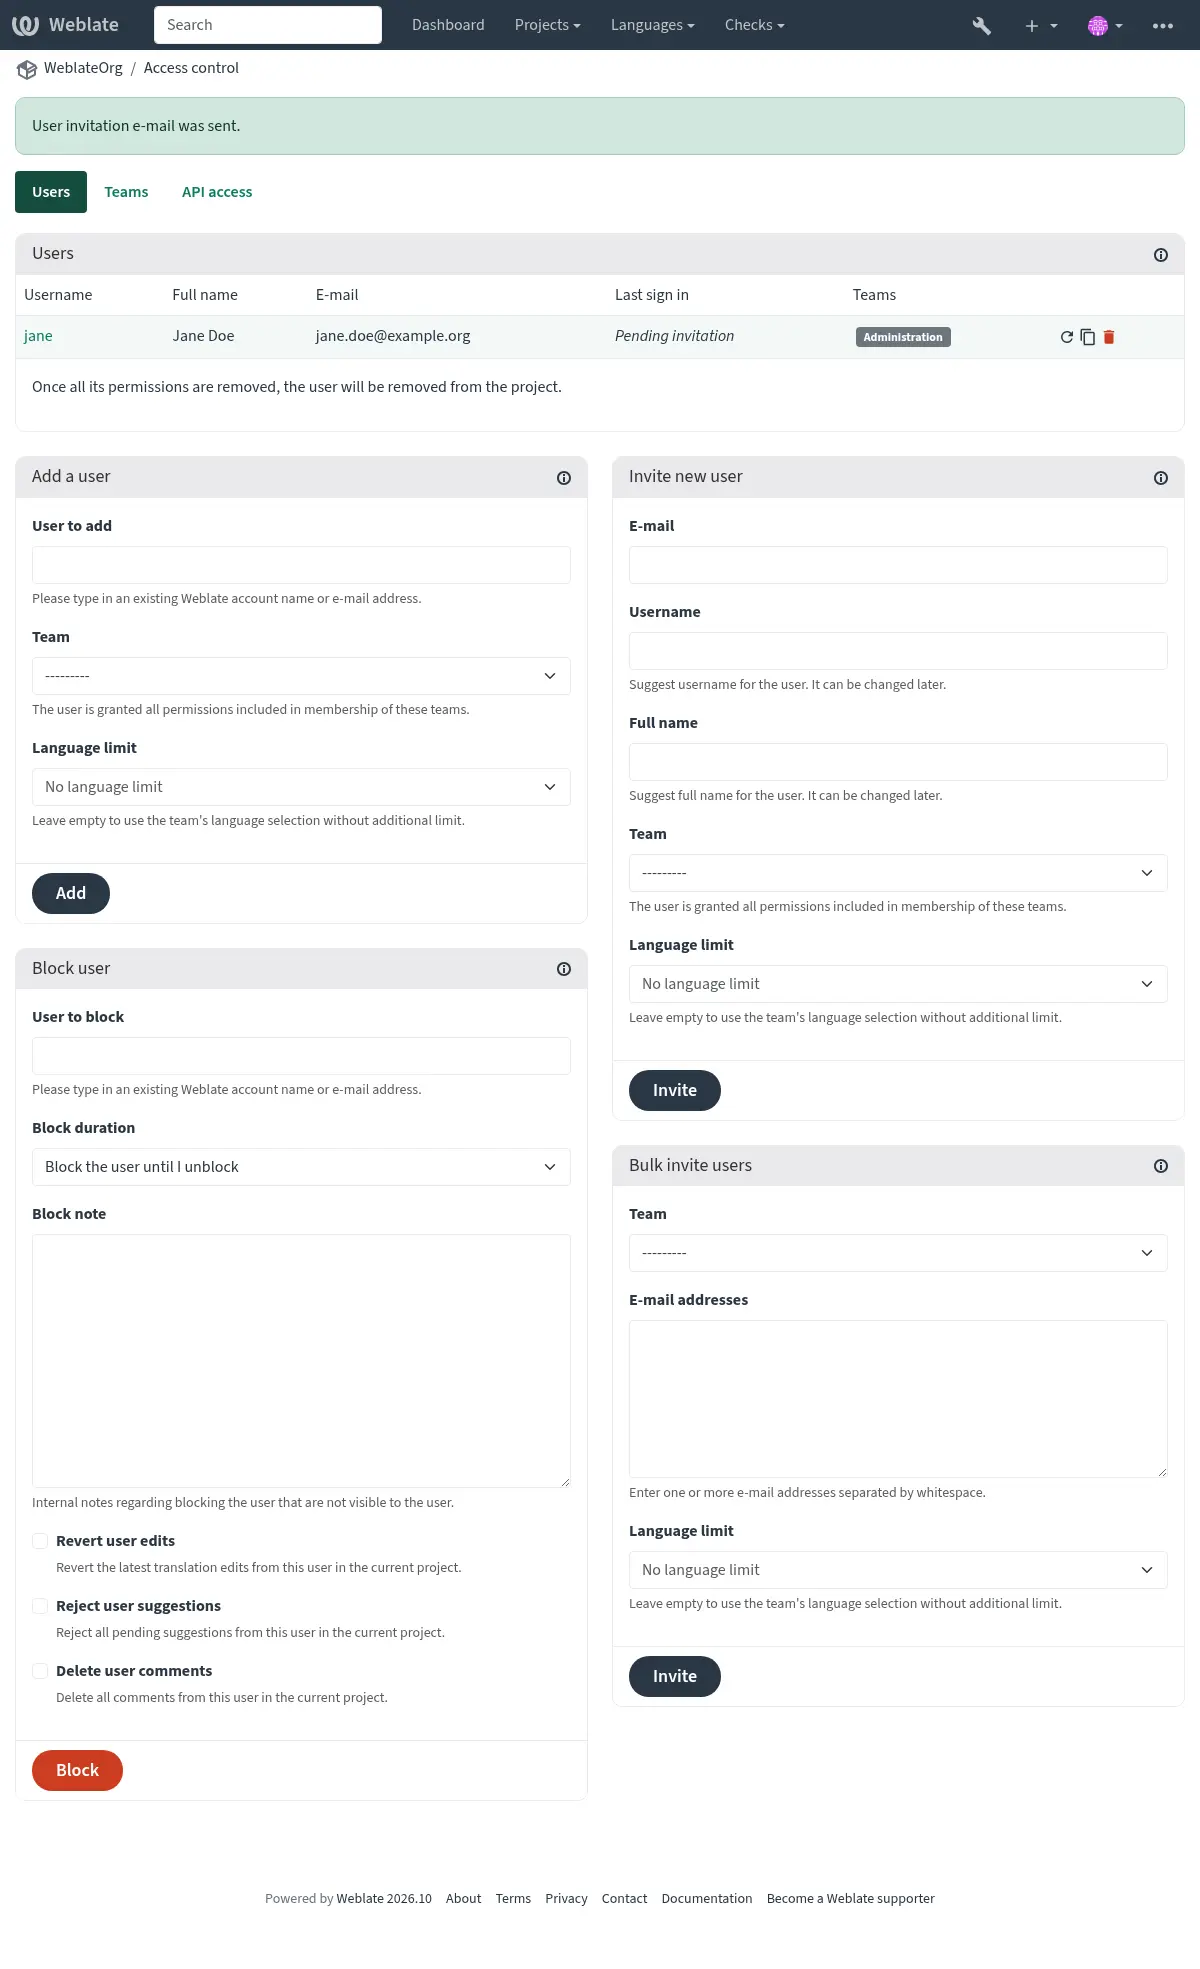
Aquestes funcions estan disponibles a la pàgina Control d’accés al menú del projecte Operacions ↓ Usuaris.
Suggeriment
You can limit teams to languages or components, and assign them designated access roles (see List of privileges).
Administradors de l’equip
Afegit a la versió 4.15.
Each team can have team administrators, who can add and remove users within the team.
Això és útil en cas de voler crear equips autogovernats.
Site-wide team management
Site-wide team management is controlled by the global group.edit
permission. This is a trusted administrative permission which allows creating,
editing, and deleting site-wide teams, including changing their roles and
project, component, component list, and language selections.
Project and component assignments are not limited to projects the team manager can access directly. A team manager can therefore grant existing team members access to a private project without gaining direct access to that project.
Treat group.edit as instance-wide access management, not as permission to
manage only teams or projects already visible to the user. To delegate access
management within a narrower scope, use a project Administration team,
workspace administration, or a team administrator. Team
administrators can add and remove users, but cannot change the team’s access
scope.
Inviting new users
Si afegeixes usuaris existents, se’ls enviarà una invitació per confirmar. Amb REGISTRATION_OPEN, l’administrador també pot convidar nous usuaris mitjançant el correu electrònic. Els usuaris convidats han de completar el procés de registre per accedir al projecte.
No és necessari tenir cap privilegi a tot el lloc per fer-ho, n’hi hauria prou amb el permís de gestió d’accés a l’abast del projecte (per exemple, una pertinença a l’equip «Administració»).
Suggeriment
Si l’usuari convidat ha perdut la validesa de la invitació, s’ha de crear una nova invitació.
El mateix tipus d’invitacions estan disponibles a tot el lloc des de la interfície de gestió a la pestanya Usuaris. Tant els administradors del projecte com els administradors del lloc també poden convidar diversos usuaris alhora enganxant adreces de correu electrònic separades per espais en blanc. Totes les invitacions creades en una acció massiva utilitzen l’equip seleccionat, i les invitacions massives a tot el lloc també apliquen la marca de superusuari seleccionada.
Site-wide user management is controlled by the global user.edit
permission. Unlike project access management, this is a trusted administrative
permission which allows editing user accounts across the whole instance. It
includes adding or removing the managed account from any site-wide, workspace,
or project team, and granting or revoking superuser status, even for the
caller’s own account. These actions do not require the Manage teams
permission or separate authority over the affected team.
Treat user.edit as effectively equivalent to superuser access, not as a
limited helpdesk permission. To delegate access management within a narrower
scope, use a project Administration team or a team administrator instead.
Site administrators can also disable password authentication for a user. The Regenerate API key option is enabled by default so that the current personal API key stops working. Clear it only when the current API key should remain active.
Les invitacions massives es processen individualment. Les adreces no vàlides i les adreces amb una invitació ja pendent s’ometen mentre es creen i s’envien les invitacions vàlides.
Canviat a la versió 5.0: Weblate ara no crea comptes automàticament ni afegeix usuaris als equips. Això només es fa després de la confirmació de l’usuari.
Blocking users
Afegit a la versió 4.7.
Si els usuaris es comporten malament al vostre projecte, podeu bloquejar-los perquè no contribueixin. Amb els permisos rellevants bloquejats, els usuaris encara poden veure el projecte, però no podran contribuir.
Cleaning up user contributions
When blocking spam or abusive accounts, project administrators can also clean up the user’s existing contributions in that project. Use Operations ↓ Users, block the user, and select the cleanup actions in the block form. For users who are already blocked, use Clean up user contributions in the blocked users list.
The available cleanup actions are:
Revert user edits reverts the latest editable translations by the user.
Reject user suggestions rejects pending suggestions by the user.
Delete user comments deletes comments by the user.
Site administrators with the site-wide user.edit permission can perform
the same bulk cleanup across all projects from the
management interface on the Users
tab. Open the user’s profile, select the Edit tab, and use
Contribution cleanup.
Gestió de permisos per projecte
Podeu configurar els vostres projectes a Protegit o Privat (vegeu Control d’accés del projecte) i gestionar l’accés dels usuaris per projecte.
Per defecte, això impedeix que Weblate concedeixi l’accés proporcionat pels «Usuaris» i els «Visitadors» equips predeterminats a causa de la configuració pròpia d’aquests equips. Això no us impedeix concedir permisos a aquests projectes a tot el lloc modificant els equips predeterminats, creant-ne un de nou o creant una configuració personalitzada addicional per a un component individual, tal com es descriu a Site-wide access control a continuació.
Un dels principals avantatges de gestionar els permisos mitjançant la interfície d’usuari de Weblate és que podeu delegar-lo a altres usuaris sense donar-los el privilegi de superusuari. Per fer-ho, afegeix-los a l’equip d””Administració” del projecte.
Aquesta delegació de l’àmbit del projecte és independent del permís user.edit de tot el lloc. La pertinença a un equip d””Administració” del projecte permet gestionar l’accés només per a aquest projecte, mentre que user.edit atorga la gestió d’usuaris a tot el lloc a la interfície d’usuari i l’API de Weblate i només s’ha d’assignar a administradors de llocs de plena confiança.
Per-project access tokens
Afegit a la versió 4.10.
Podeu definir fitxes d’accés a l’àmbit del projecte a la pestanya Accés a l’API. Els testimonis de l’API poden tenir una data de caducitat establerta i els seus permisos es poden personalitzar per membres de l’equip igual que amb els usuaris.
Vegeu també
Site-wide access control
Nota
This feature is unavailable on Hosted Weblate.
El sistema de permisos es basa en rols que defineixen un conjunt de permisos i equips que vinculen rols amb usuaris i traduccions, llegiu Users, roles, teams, and permissions per a més detalls.
Les característiques més potents del sistema de control d’accés de Weblate es poden configurar a la Interfície de gestió. Podeu utilitzar-lo per gestionar els permisos de qualsevol projecte. No cal canviar-lo necessàriament a Personalitzat control d’accés per utilitzar-lo. Tanmateix, heu de tenir privilegis de superusuari per utilitzar-lo.
Si no esteu interessats en els detalls de la implementació i només voleu crear una configuració prou senzilla basada en els valors predeterminats, o no teniu accés a tota la instal·lació de Weblate (com a Hosted Weblate), consulteu la secció Managing per-project access control.
Site-wide permission management
To manage permissions for a whole instance at once, add users to appropriate default teams:
Users (this is done by default by the automatic team assignment).
Revisors (si utilitzeu revisió del flux de treball amb revisors dedicats).
«Gestors» (si voleu delegar la majoria de les operacions de gestió a algú altre).
Hauríeu de mantenir tots els projectes configurats com a Públics (vegeu Control d’accés del projecte), en cas contrari, els permisos de tot el lloc proporcionats per la pertinença als equips Usuaris i Revisors no tindran cap efecte.
També podeu concedir alguns permisos addicionals que trieu als equips predeterminats. Per exemple, és possible que vulgueu donar un permís per gestionar les captures de pantalla a tots els «Usuaris».
També podeu definir alguns equips personalitzats nous. Si voleu continuar gestionant els vostres permisos a tot el lloc per a aquests equips, trieu un valor adequat per a la Selecció de projectes (p. ex. Tots els projectes o Tots els projectes públics).
Custom permissions for languages, components or projects
Podeu crear els vostres propis equips dedicats per gestionar els permisos per a diferents objectes, com ara idiomes, components i projectes. Tot i que aquests equips només poden concedir privilegis addicionals, no podeu revocar cap permís concedit per equips de tot el lloc o per projecte afegint un altre equip personalitzat.
Exemple:
Restringir la traducció a «txec» a un conjunt seleccionat de traductors (tot i que es mantenen públiques les traduccions a altres idiomes):
Remove the permission to translate Czech from all users. In the default configuration this can be done by altering the Users default team. Built-in teams reject this change in the team management UI, use the Django admin interface instead.
Group Users¶ Totes les llengües
Desactivat
Llengües
Tot menys «txec».
Afegiu un equip dedicat per als traductors de «txec».
Group Czech translators¶ Rols
Power users
Selecció de projectes
All public projects
Totes les llengües
Desactivat
Llengües
Czech
Afegiu usuaris als quals voleu donar els permisos a aquest equip.
Els permisos de gestió d’aquesta manera són potents, però poden ser una feina força tediosa. Només podeu delegar-lo a altres usuaris concedint-los l’estat de superusuari.
Users, roles, teams, and permissions
Els models d’autenticació consten de diversos objectes:
- “Permís”
Permís individual definit per Weblate. Els permisos no es poden assignar als usuaris, només mitjançant l’assignació de rols.
- “Rol”
Un rol defineix un conjunt de permisos (i es pot reutilitzar en diversos llocs).
- Usuari
A user can belong to several teams.
- “Grup”
Els grups connecten rols i usuaris amb objectes d’autenticació (projectes, idiomes, components i llistes de components).
Nota
Un equip no pot tenir cap rol assignat, en aquest cas s’assumeix l’accés per navegar pel projecte per part de qualsevol persona (vegeu més avall).
Project-browsing access
Un usuari ha de ser membre d’un equip vinculat al projecte, o qualsevol component d’aquest projecte. Tenir la pertinença és suficient, no calen permisos específics per navegar pel projecte (això s’utilitza a l’equip «Visualitzadors» per defecte, vegeu Llista d’equips).
Component-browsing access
Atorgar accés de navegació a un usuari en un projecte li dóna accés a qualsevol component amb permisos de navegació derivats. Amb Accés restringit activat, l’accés als components (o llistes de components) es concedeix explícitament.
Scope of teams
L’abast del permís assignat pels rols dels equips s’aplica per les regles següents:
Si l’equip especifica qualsevol Llista de components, s’atorguen tots els permisos donats als membres d’aquest equip per a tots els components de les llistes de components adjunts a l’equip, i es concedeix un accés sense permisos addicionals per a tots els projectes en què es troben aquests components. Components i Projectes s’ignoren.
L’ús de llistes de components enormes pot tenir un impacte en el rendiment, si us plau, considereu donar accés mitjançant projectes.
Si l’equip especifica algun Components, es concedeixen tots els permisos donats als membres d’aquest equip per a tots els components connectats a l’equip, i es concedeix un accés sense permisos addicionals per a tots els projectes en què es troben aquests components. Projectes s’ignoren.
Otherwise, if the team specifies any Projects, either by directly listing them or by having Projects selection set to a value like All public projects, all those permissions are applied to all the projects, which effectively grants the same permissions to access all projects unrestricted components.
Les restriccions imposades per les Idiomes d’un equip s’apliquen per separat, quan es verifica si un usuari té accés per realitzar determinades accions. És a dir, només s’aplica a accions directament relacionades amb el procés de traducció en si, com ara revisar, desar traduccions, afegir suggeriments, etc.
Els membres d’equips individuals poden limitar encara més aquests permisos als idiomes seleccionats. Si deixeu el límit d’idioma per membre buit, no s’aplica cap límit addicional més enllà de la selecció d’idioma de l’equip. El mateix límit d’idioma es pot establir quan es convida nous usuaris a un equip de projecte. Quan s’estableix un límit d’idioma per membre, la pertinença només concedeix permisos que es poden avaluar per a un d’aquests idiomes. No s’atorguen permisos per a tot el projecte, per a tot el component i per a tot l’equip d’aquest membre.
The VCS permissions to commit, push, reset, and update are evaluated on the component that owns the repository. A member needs component-wide permission on that owner, even when starting an operation from a linked component in another project. Permissions on linked components neither grant this authority nor restrict the owner’s authorized users. A per-member language limit cannot grant these permissions.
Linking a component accepts the owner’s authority over the shared checkout. Repository operations affect the whole checkout and its linked components. They do not grant access to otherwise inaccessible component pages.
Project-wide repository status and operations include repositories for which the member has permission on the owner. Other repositories are listed separately and are not inspected or changed. An operation is denied when none of the project’s repositories are available to it.
The Manage reports permission applies to the complete selected report scope. It grants access to report data from restricted components and, at workspace scope, private projects even when those descendants are not otherwise visible to the user. Grant it only to users trusted with all report data in that scope. Complete workspace reports are unavailable to regular users until they configure two-factor authentication when any project in the workspace enforces it. Superusers and bot accounts are exempt.
The Edit component settings permission allows administrative operations that can affect repository contents. For example, users can choose files through component settings or install and configure component add-ons. For a linked component, these operations use the complete shared checkout. Grant this permission only to users trusted by the repository owner with that checkout. Ordinary translation permissions do not grant this administrative access.
Repository-wide VCS permissions protect explicit commit, push, reset, and update operations. They are not required for Weblate’s normal background commit and push of translation changes made through an authorized component.
The Edit project settings permission authorizes persistent administration across the project. Project backups contain all components, including restricted ones. Project and category add-ons also operate on all compatible components in their configured scope. Grant this permission only to users trusted with the complete project data and these administrative effects, even when restricted components remain hidden from their ordinary component listings.
Add-on configuration is stored system configuration rather than a delegation from the account which saved it. Component add-ons can consume inputs outside the destination component when the add-on documents such a source scope. The available configuration and the meaning of options such as all compatible components do not vary with the administrator who last saved the add-on. The add-on continues to run if the configuring user’s permissions or account later change; review or remove the configuration separately during access revocation.
Suggeriment
Use All languages or Project selection to automate inclusion of all languages or projects.

Exemple:
Un projecte
fooamb els components:foo/barifoo/baz, amb drets de revisió i gestió, en el següent equip:
Grup Revisors-administradors espanyols¶ Rols
Review strings, Manage repository
Components
foo/bar
Llengües
Spanish
Els membres d’aquest equip tindran aquests permisos (suposant la configuració predeterminada del rol):
Accés general (de navegació) a tot el projecte
fooincloent els dos components:foo/barifoo/baz.Reviseu les cadenes a la traducció espanyola de
foo/bar(no en cap altre lloc).Gestioneu VCS per a tot el repositori
foo/bar, p. ex. confirmar els canvis pendents fets pels traductors per a tots els idiomes.
Automatic team assignments
While editing the Team, you can specify Automatic assignments, which is a list of regular expressions used to automatically assign newly created users to a team based on their e-mail addresses. This assignment only happens upon account creation.
The most common use-case for the feature is to assign all new users to some
default team. This behavior is used for the default Users and Guest teams
(see Llista d’equips). Use regular expression ^.*$ to match all users.

Un altre cas d’ús d’aquesta opció podria ser donar alguns privilegis addicionals als empleats de la vostra empresa de manera predeterminada. Suposant que tots ells utilitzen adreces de correu electrònic corporatives al vostre domini, això es pot aconseguir amb una expressió com ^.*@mycompany.com.
Nota
L’assignació automàtica de l’equip a «Usuaris» i «Visitadors» sempre es recrea quan s’actualitza d’una versió de Weblate a una altra. Si voleu desactivar-lo, configureu l’expressió regular a ^$ (que no coincidirà amb res).
Nota
Les invitacions massives mitjançant la interfície d’usuari creen invitacions. Els usuaris existents encara han de confirmar la invitació abans de convertir-se en membres de l’equip.
Default teams and roles
Després de la instal·lació, es crea un conjunt d’equips per defecte (vegeu Llista d’equips).
Aquests rols i equips es creen després de la instal·lació. Els rols integrats es mantenen sempre actualitzats mitjançant la migració de la base de dades quan s’actualitza. En realitat, no els podeu canviar, definiu un rol nou si voleu definir el vostre propi conjunt de permisos.
List of privileges
Abast |
Permisos |
Built-in roles |
|---|---|---|
Canvis |
Baixa els canvis |
Administration |
Comentaris |
Publica un comentari |
Administration |
Edit source |
||
Power user |
||
Translation coordinator |
||
Review strings |
||
Translate |
||
Suprimeix el comentari |
Administration |
|
Comentari de resolució |
Administration |
|
Translation coordinator |
||
Review strings |
||
Component |
Edita la configuració del component |
Administration |
Bloca el component, evitant-ne la traducció |
Administration |
|
Manage repository |
||
Glossari |
Afegeix una entrada al glossari |
Administration |
Manage glossary |
||
Power user |
||
Translation coordinator |
||
Afegeix terminologia al glossari |
Administration |
|
Manage glossary |
||
Translation coordinator |
||
Edita l’entrada del glossari |
Administration |
|
Manage glossary |
||
Power user |
||
Translation coordinator |
||
Suprimeix l’entrada del glossari |
Administration |
|
Manage glossary |
||
Power user |
||
Translation coordinator |
||
Puja entrades al glossari |
Administration |
|
Manage glossary |
||
Power user |
||
Translation coordinator |
||
Suggeriments automàtics |
Utilitza els suggeriments automàtics |
Administration |
Edit source |
||
Power user |
||
Translation coordinator |
||
Review strings |
||
Translate |
||
Memòria de traducció |
Edita la memòria de traducció |
Administration |
Manage translation memory |
||
Suprimeix la memòria de traducció |
Administration |
|
Manage translation memory |
||
Projectes |
Edita la configuració del projecte |
Administration |
Gestiona l’accés al projecte |
Administration |
|
Informes |
Manage reports |
Administration |
Workspace administration |
||
Captures de pantalla |
Afegeix una captura de pantalla |
Administration |
Translation coordinator |
||
Manage screenshots |
||
Edita la captura de pantalla |
Administration |
|
Translation coordinator |
||
Manage screenshots |
||
Suprimeix la captura de pantalla |
Administration |
|
Translation coordinator |
||
Manage screenshots |
||
Cadenes d’origen |
Edita la informació addicional de la cadena |
Administration |
Edit source |
||
Cadenes |
Afegeix una cadena nova |
Administration |
Suprimeix cadenes |
Administration |
|
Ignora la comprovació fallida |
Administration |
|
Edit source |
||
Power user |
||
Translation coordinator |
||
Review strings |
||
Translate |
||
Edita les cadenes |
Administration |
|
Edit source |
||
Power user |
||
Translation coordinator |
||
Review strings |
||
Translate |
||
Revisa les cadenes |
Administration |
|
Translation coordinator |
||
Review strings |
||
Edició massiva de cadenes |
Administration |
|
Bulk editing |
||
Edita la cadena si els suggeriments són obligatoris |
Administration |
|
Translation coordinator |
||
Review strings |
||
Edita les cadenes d’origen |
Administration |
|
Edit source |
||
Power user |
||
Translation coordinator |
||
Suggeriments |
Accepta un suggeriment |
Administration |
Edit source |
||
Power user |
||
Translation coordinator |
||
Review strings |
||
Translate |
||
Afegeix un suggeriment |
Administration |
|
Edit source |
||
Add suggestion |
||
Power user |
||
Translation coordinator |
||
Review strings |
||
Translate |
||
Suprimeix el suggeriment |
Administration |
|
Power user |
||
Translation coordinator |
||
Vota el suggeriment |
Administration |
|
Edit source |
||
Power user |
||
Translation coordinator |
||
Review strings |
||
Translate |
||
Traduccions |
Afegeix una llengua de traducció |
Administration |
Power user |
||
Translation coordinator |
||
Manage languages |
||
Fes una traducció automatitzada |
Administration |
|
Automatic translation |
||
Suprimeix la traducció existent |
Administration |
|
Manage languages |
||
Baixa el fitxer de la traducció |
Administration |
|
Edit source |
||
Access repository |
||
Power user |
||
Translation coordinator |
||
Review strings |
||
Translate |
||
Manage languages |
||
Afegeix diverses llengües de traducció |
Administration |
|
Manage languages |
||
Uploads |
Defineix l’autor de la traducció pujada |
Administration |
Sobreescriu les cadenes existents amb la pujada |
Administration |
|
Edit source |
||
Power user |
||
Translation coordinator |
||
Review strings |
||
Translate |
||
Puja traduccions |
Administration |
|
Edit source |
||
Power user |
||
Translation coordinator |
||
Review strings |
||
Translate |
||
VCS |
Accés al repositori intern |
Administration |
Access repository |
||
Power user |
||
Translation coordinator |
||
Manage repository |
||
Publica els canvis al repositori intern |
Administration |
|
Manage repository |
||
Puja els canvis del repositori intern |
Administration |
|
Manage repository |
||
Reinicialitza els canvis del repositori intern |
Administration |
|
Manage repository |
||
Mostra la ubicació del repositori font |
Administration |
|
Access repository |
||
Power user |
||
Translation coordinator |
||
Manage repository |
||
Actualitza el repositori intern |
Administration |
|
Manage repository |
||
Anuncis |
Publica anuncis |
Administration |
Translation coordinator |
||
Delete announcements |
Administration |
|
Translation coordinator |
||
Workspaces |
Edit workspace settings |
Workspace administration |
Afegeix projectes a l’espai de treball |
Workspace administration |
|
Add workspace projects |
||
Manage workspace access |
Workspace administration |
|
Privilegis a tot el lloc |
Utilitza la interfície de gestió |
|
Manage site configuration |
||
Afegeix projectes nous |
Add new projects |
|
Add new workspaces |
Add new projects |
|
Afegeix definicions de llengua |
||
Gestiona les definicions de llengües |
||
Gestiona els equips |
||
Mostra la informació de l’equip |
||
Gestiona els usuaris |
||
Mostra la informació d’usuaris |
||
Gestiona rols |
||
Mostra la informació dels rols |
||
Gestiona anuncis |
||
Gestiona la memòria de traducció |
||
Gestiona les traduccions automàtiques |
||
Gestiona llistes de components |
||
Gestiona la facturació |
||
Administra els complements globals |
Avís
Roles do not have a separate scope; the permissions in a role determine its scope. A role containing a permission listed under Site wide privileges grants that permission across the Weblate instance when assigned through a site-wide team. The team’s project selection does not narrow these permissions.
Site-wide privileges are not granted to any default role. Treat custom roles
containing them as trusted administrative access because some are
effectively equivalent to superuser status. For example, group.edit
allows changing team scope to grant access to private projects, and
user.edit allows users to change their own team memberships and grant
themselves superuser status. See Site-wide team management and
site-wide user management for details.
Llista de rols integrats
Administration |
|
Edit source |
|
Add suggestion |
|
Access repository |
|
Manage glossary |
|
Power user |
|
Translation coordinator |
|
Review strings |
|
Translate |
|
Manage languages |
|
Bulk editing |
|
Automatic translation |
|
Manage translation memory |
|
Manage screenshots |
|
Manage repository |
|
Workspace administration |
|
Add workspace projects |
|
Add new projects |
|
Llista d’equips
Els equips següents es creen després de la instal·lació (o després d’executar setupgroups) i podeu modificar-los. La migració, però, els tornarà a crear si els suprimiu o els canvieu el nom.
- “Convidats”
Defineix els permisos per als usuaris no autenticats.
Aquest equip només conté usuaris anònims (vegeu
ANONYMOUS_USER_NAME).Elimineu rols d’aquest equip per limitar els permisos dels usuaris no autenticats.
Funcions per defecte: Afegeix suggeriment, Accés al repositori
- «Espectadors».
Aquesta funció garanteix la visibilitat dels projectes públics a tots els usuaris. Per defecte, tots els usuaris són membres d’aquest equip.
Per defecte, assignació automàtica d’equip fa que tots els comptes nous siguin membres d’aquest equip quan s’uneixen.
Rols per defecte: cap
- «Usuaris».
Equip per defecte per a tots els usuaris.
Per defecte, assignació automàtica d’equip fa que tots els comptes nous siguin membres d’aquest equip quan s’uneixen.
Funcions per defecte: Usuari avançat
- «Revisors».
Group for reviewers (see Fluxos de treball de traducció).
Funcions per defecte: Revisar cadenes
- “Managers”
Grup per a administradors.
Funcions per defecte: Administració
- Project creators
Afegit a la versió 5.1.
Users who can create new projects.
Default roles: Add new projects
Avís
No elimineu mai els equips i usuaris de Weblate predefinits, ja que això pot provocar problemes inesperats! Si no els utilitzeu, simplement elimineu tots els seus privilegis.
Additional access restrictions
Si voleu utilitzar la vostra instal·lació de Weblate d’una manera menys pública, és a dir, permetre nous usuaris només per invitació, podeu fer-ho configurant Weblate de manera que només els usuaris coneguts hi tinguin accés. Per fer-ho, podeu establir REGISTRATION_OPEN a False per evitar els registres de qualsevol usuari nou, i establir REQUIRE_LOGIN a True per requerir la sessió per accedir a totes les pàgines del lloc. Aquesta és bàsicament la manera de bloquejar la instal·lació de Weblate.
A més, canviar DEFAULT_ACCESS_CONTROL a 100 farà que tots els projectes creats recentment siguin privats, requerint l’accés explícit.
Suggeriment
Podeu utilitzar Inviting new users integrat per afegir usuaris nous.
Expiration of user accounts
Cada compte pot tenir un conjunt de caducitat. Després del venciment, el compte es desactivarà automàticament. S’utilitza per a Per-project access tokens, però també es pot utilitzar per als usuaris habituals.